ある朝、取引先から「御社のサイトを開いたら、知らないサイトに転送された」と連絡が入ったとします。自分で確認すると、トップページはいつも通りに表示される。ところが、検索結果から個別の記事ページを開こうとすると、見たこともない海外の通販サイトに飛ばされる。
WordPressで作ったサイトの改ざんは、このように管理者が気づきにくい形で起こることがあります。すぐに対処をと思っても、何から手をつけたらいいのかわからない、という場合も多いでしょう。
しかし、ここで焦るのは禁物です。あわてて不審なファイルを削除したり、バックアップからすぐにサイトを元に戻したりすると、原因調査に必要な情報が失われてしまいます。侵入経路がわからないままでは、復旧しても同じ被害が繰り返されるおそれがあります。
改ざんからの復旧は、正しい順番で進めることが重要です。
この記事では、改ざんかどうかの確認から、正しい順番で進める8つの復旧手順、再発を防ぐための要点までを解説します。さらに、自社で対応できる範囲と、専門家に依頼すべき場面についてもご紹介します。
この記事でわかることは以下の通りです。
WordPressで作ったサイトの改ざんは、このように管理者が気づきにくい形で起こることがあります。すぐに対処をと思っても、何から手をつけたらいいのかわからない、という場合も多いでしょう。
しかし、ここで焦るのは禁物です。あわてて不審なファイルを削除したり、バックアップからすぐにサイトを元に戻したりすると、原因調査に必要な情報が失われてしまいます。侵入経路がわからないままでは、復旧しても同じ被害が繰り返されるおそれがあります。
改ざんからの復旧は、正しい順番で進めることが重要です。
この記事では、改ざんかどうかの確認から、正しい順番で進める8つの復旧手順、再発を防ぐための要点までを解説します。さらに、自社で対応できる範囲と、専門家に依頼すべき場面についてもご紹介します。
この記事でわかることは以下の通りです。
- 改ざんかどうかの確認方法
- 正しい順番で進める8つの復旧手順と、やってはいけない対応
- 再発を防ぐための要点と、専門家に頼む目安
復旧を始める前に:改ざんかどうかを確かめる
復旧作業に入る前に、本当に改ざんされているのかを確かめます。表示の崩れやログインできないといった症状は、プラグインの不具合やパスワードの入力ミスでも起こるためです。
WordPressの改ざんでよく見られるのは、次のような症状です。
- 覚えのないページやリンクが追加されている
- ページを開くと、無関係なサイトに転送される
- ブラウザや検索結果に「危険なサイト」といった警告が表示される
- 正しいパスワードでも管理画面にログインできない
- 見覚えのない管理者ユーザーが増えている
ほかの管理者や制作会社に、心当たりのある作業がないかを確認したうえで、次の3つの方法で改ざんの有無を調べてください。
1. 「site:」検索で見覚えのないページがないか確認する
Googleの検索窓に「site:自社のドメイン名」(例:site:example.co.jp)と入力して検索すると、Googleに登録されている自社サイトのページが一覧で表示されます。この中に、作った覚えのないページが紛れ込んでいないかを確認してください。
改ざんの中には、検索エンジンにだけスパムの内容を見せ、人が開くと普通のページを表示するクローキングという手法があります。site:検索の結果には検索エンジンが見ている内容が表示されるため、こうした改ざんにも気づけます。
2. Search Consoleの「セキュリティの問題」を確認する
Search Console(Googleが無料で提供する、サイト管理者向けのツール)に登録している場合は、「セキュリティの問題」レポートを開きます。Googleがハッキングを検出していれば、問題の種類と該当するURLの例が表示されます。
3. サーバー上のファイルの更新日時を確認する
FTPソフトなどでファイルを更新日時の新しい順に並べ、サイトを更新していない時期に変更されたファイルや、見覚えのないファイルがないかを確認します。
不審なファイルが見つかっても、この段階では削除しないでください。理由は、次の復旧手順の中で説明します。
WordPress改ざんの復旧手順【8ステップ】
ここからは、改ざんされたWordPressサイトを復旧する手順を順番に説明します。大切なのは、STEP1から順番を守って進めることです。途中の手順を飛ばすと、原因がわからなくなったり、復旧後に再び改ざんされたりするおそれがあります。
なお、改ざんの種類によっては、必要のない手順もあります。自社のサイトで起きている症状に合わせて進めてください。

最初に、サイトを訪問者から見えない状態にします。改ざんされたままのサイトを公開し続けると、訪問者が不正なサイトに転送されたり、ウイルスに感染したりするおそれがあるためです。警察庁も、改ざんの被害に遭った場合は直ちにサービスを停止するよう呼びかけています。
(出典:警察庁「ウェブサイト改ざん対策」)
停止の方法は、主に次の2つです。
プラグインを使う方法は手軽です。ただし、改ざんされたWordPressの上で動く仕組みのため、完全には頼れません。可能であれば、サーバー側で制限をかけることをおすすめします。
次に、改ざんされた状態のまま、サイトをまるごとコピーします。不正なファイルが含まれていても構いません。このコピーは、侵入の経路を調べたり、作業中に誤って必要なファイルを消したときに戻したりするために使います。
この段階では、不審なファイルを見つけても削除しないでください。不審なファイルは、いつ、どこから侵入されたのかを調べる手がかりです。先に削除すると侵入経路をたどれなくなり、同じ経路から再び改ざんされるおそれがあります。
コピーするものは、次の3つです。
ログは特に重要です。レンタルサーバーによっては、ログの保存期間が短く、古いものから自動で消えていきます。警察庁も、管理画面やデータベースへのアクセスログを保存し、証拠を残すよう求めています。
あわせて、気づいた症状と日時、最近行った作業(プラグインの追加やテーマの変更など)をメモしておきましょう。自社で対応する場合も、専門家に依頼する場合も、調査の手がかりになります。
コピーしたデータは、作業中に上書きされないよう、サーバーの外に保存してください。
サイトを止めて状況を記録したら、各方面の関係者に連絡します。
まず、契約しているレンタルサーバーの会社に連絡します。共用サーバーでは、同じサーバー上のほかのサイトから被害が広がっていることもあります。サーバー会社によっては、不正なファイルを除去する機能を用意しています。ただし、機能を使った場合も、完全に復旧したとは限りません。この後の手順で状態を確認してください。
社内では、情報システムの担当者や上長に状況を共有します。サイトを制作した会社や保守を任せている会社があれば、その会社にも連絡してください。独自に手を加えた部分は、制作した会社でないと判断できないことがあるためです。取引先や顧客から指摘を受けた場合は、対応中であることを伝えておきましょう。
また、警察庁は、改ざんの被害に遭った場合、警察署やサイバー犯罪相談窓口へ相談するよう呼びかけています。顧客の個人情報が漏えいした可能性がある場合は、法令に基づく報告が必要になることもあります。
攻撃者がサイトに出入りできる状態を断つため、パスワードを変更します。
その前に、作業に使うパソコンをウイルス対策ソフトでスキャンしてください。WordPress公式のドキュメントでは、管理者のパソコンからログイン情報が盗まれ、侵入の原因になる例があると説明しています。パソコンが感染したままでは、新しいパスワードも盗まれてしまいます。
どのパスワードが盗まれたのかはわからないため、サイトに関わるものはすべて変更します。
あわせて、wp-config.php(WordPressの基本設定を記したファイル)にある「シークレットキー」を書き換えます。シークレットキーは、ログイン状態を管理するための鍵です。書き換えると、すでにログインしている攻撃者も含め、全員が強制的にログアウトされます。
ただし、パスワードの変更だけで改ざんが解決するわけではありません。脆弱性を突かれていたり、不正なファイルが残っていたりすれば、攻撃者は再び入ってこられます。次のSTEPで、不正なファイルを取り除きます。
ここから、改ざんされた部分を取り除いていきます。
まず、WordPressの管理画面で「ユーザー」を開き、見覚えのない管理者がいないかを確認します。見つけても、すぐには削除しないでください。誰かが作業用に作ったアカウントの可能性もあるため、ほかの管理者や制作会社に確認してから削除します。
次に、不審なファイルを探します。特に改ざんされやすいのは、次の3か所です。
不審なファイルは、STEP2のコピーに含まれていることを確かめてから削除します。
ただし、ファイルの中身が不正なものかどうかを見分けるには、プログラムの知識が必要です。正規のプラグインにも、不正なコードに似た書き方をしているものがあります。判断に迷うファイルは無理に削除せず、専門家に確認してください。
STEP5で見つけきれなかった不正なコードを取り除くため、WordPress本体、テーマ、プラグインを入れ直します。公式の配布元から取得し直したファイルで入れ替えれば、そのファイルに不正なコードが残っていないと確認できます。
作業の際は、次の点に注意してください。
制作会社が独自に作ったテーマや、手を加えたプラグインは、取得し直せません。制作時の元データと比べながら1ファイルずつ確認する必要があり、専門知識が求められます。
改ざん前のバックアップがあれば、そこから復元する方法もあります。ただし、復元して終わりにはしないでください。改ざんは気づく前から始まっていることがあり、バックアップ自体に不正なファイルが含まれている可能性があります。また、復元しても侵入された原因は残ったままです。復元した場合も、STEP7以降の確認と、後述する侵入経路の対策を行ってください。
改ざんは、サーバー上のファイルだけでなく、データベースに及んでいることもあります。データベースには、記事の本文やサイトの設定が保存されているためです。
phpMyAdminなどを使って、主に次の点を確認します。
データベースを直接書き換えると、操作を誤ったときにサイト全体が動かなくなります。作業の前に必ずバックアップを取ってください。操作に慣れていない場合は、無理に進めず専門家に相談するのが安全です。
最後に、サイトが正常に戻ったかを確認します。STEP1のアクセス制限をかけたまま、次の点を確認してください。
問題がなければ、WordPress本体、テーマ、プラグインを最新のバージョンに更新します。STEP6では今と同じバージョンを入れ直しているため、古いバージョンの脆弱性が残っているからです。
続いて、STEP4で変更したパスワードをもう一度変更します。除去前に変えたパスワードが、残っていた不正なプログラムに盗まれている可能性があるためです。WordPress公式のドキュメントでも、サイトがクリーンになった後の再変更を勧めています。
ここまで終えたら、アクセス制限を解除してサイトを公開します。
検索結果やブラウザに警告が表示されていた場合は、Search Consoleの「セキュリティの問題」レポートから、Googleに再審査をリクエストします。審査には、改ざんの種類によって数日から数週間かかります(出典:Google「審査を申請する」)。問題が残ったままリクエストすると警告の期間が長くなるため、すべての作業を終えてから行ってください。
なお、改ざんの種類によっては、必要のない手順もあります。自社のサイトで起きている症状に合わせて進めてください。
STEP1 サイトを一時停止し、アクセスを制限する
最初に、サイトを訪問者から見えない状態にします。改ざんされたままのサイトを公開し続けると、訪問者が不正なサイトに転送されたり、ウイルスに感染したりするおそれがあるためです。警察庁も、改ざんの被害に遭った場合は直ちにサービスを停止するよう呼びかけています。
(出典:警察庁「ウェブサイト改ざん対策」)
停止の方法は、主に次の2つです。
- サーバーの管理画面でアクセス制限をかける:多くのレンタルサーバーには、特定のIPアドレスからのアクセスだけを許可する機能があります。自社のIPアドレスだけを許可すれば、社内からは作業でき、外部からは見えない状態にできます。
- メンテナンス用のページに切り替える:「現在メンテナンス中です」といったページを表示します。サーバー側の設定で切り替える方法と、WordPressのプラグインを使う方法があります。
プラグインを使う方法は手軽です。ただし、改ざんされたWordPressの上で動く仕組みのため、完全には頼れません。可能であれば、サーバー側で制限をかけることをおすすめします。
STEP2 現状をコピーし、ログを残す
次に、改ざんされた状態のまま、サイトをまるごとコピーします。不正なファイルが含まれていても構いません。このコピーは、侵入の経路を調べたり、作業中に誤って必要なファイルを消したときに戻したりするために使います。
この段階では、不審なファイルを見つけても削除しないでください。不審なファイルは、いつ、どこから侵入されたのかを調べる手がかりです。先に削除すると侵入経路をたどれなくなり、同じ経路から再び改ざんされるおそれがあります。
コピーするものは、次の3つです。
- サーバー上のすべてのファイル:WordPressをインストールしたフォルダ全体。.htaccessのように名前が「.」で始まるファイルは、FTPソフトの設定によっては表示されません。隠しファイルを表示する設定にしてからコピーしてください。
- データベース:phpMyAdmin(サーバーのデータベースをブラウザで操作するツール)などを使って、データベースの内容を書き出します。
- ログ:サーバーのアクセスログ(誰がいつどのページにアクセスしたかの記録)とエラーログを保存します。
ログは特に重要です。レンタルサーバーによっては、ログの保存期間が短く、古いものから自動で消えていきます。警察庁も、管理画面やデータベースへのアクセスログを保存し、証拠を残すよう求めています。
あわせて、気づいた症状と日時、最近行った作業(プラグインの追加やテーマの変更など)をメモしておきましょう。自社で対応する場合も、専門家に依頼する場合も、調査の手がかりになります。
コピーしたデータは、作業中に上書きされないよう、サーバーの外に保存してください。
STEP3 サーバー会社・社内・関係先に連絡する
サイトを止めて状況を記録したら、各方面の関係者に連絡します。
まず、契約しているレンタルサーバーの会社に連絡します。共用サーバーでは、同じサーバー上のほかのサイトから被害が広がっていることもあります。サーバー会社によっては、不正なファイルを除去する機能を用意しています。ただし、機能を使った場合も、完全に復旧したとは限りません。この後の手順で状態を確認してください。
社内では、情報システムの担当者や上長に状況を共有します。サイトを制作した会社や保守を任せている会社があれば、その会社にも連絡してください。独自に手を加えた部分は、制作した会社でないと判断できないことがあるためです。取引先や顧客から指摘を受けた場合は、対応中であることを伝えておきましょう。
また、警察庁は、改ざんの被害に遭った場合、警察署やサイバー犯罪相談窓口へ相談するよう呼びかけています。顧客の個人情報が漏えいした可能性がある場合は、法令に基づく報告が必要になることもあります。
STEP4 すべてのパスワードを変更し、ログイン中のユーザーを締め出す
攻撃者がサイトに出入りできる状態を断つため、パスワードを変更します。
その前に、作業に使うパソコンをウイルス対策ソフトでスキャンしてください。WordPress公式のドキュメントでは、管理者のパソコンからログイン情報が盗まれ、侵入の原因になる例があると説明しています。パソコンが感染したままでは、新しいパスワードも盗まれてしまいます。
どのパスワードが盗まれたのかはわからないため、サイトに関わるものはすべて変更します。
| 対象 | 変更する場所 |
| WordPressの全ユーザー(特に管理者) | WordPressの管理画面 |
| FTP/SFTPアカウント | サーバーの管理画面 |
| サーバーの管理画面 | サーバー会社の会員ページ |
| データベース | サーバーの管理画面(変更後、wp-config.phpの設定も書き換える) |
あわせて、wp-config.php(WordPressの基本設定を記したファイル)にある「シークレットキー」を書き換えます。シークレットキーは、ログイン状態を管理するための鍵です。書き換えると、すでにログインしている攻撃者も含め、全員が強制的にログアウトされます。
ただし、パスワードの変更だけで改ざんが解決するわけではありません。脆弱性を突かれていたり、不正なファイルが残っていたりすれば、攻撃者は再び入ってこられます。次のSTEPで、不正なファイルを取り除きます。
STEP5 不審なユーザー・ファイルを取り除く
ここから、改ざんされた部分を取り除いていきます。
まず、WordPressの管理画面で「ユーザー」を開き、見覚えのない管理者がいないかを確認します。見つけても、すぐには削除しないでください。誰かが作業用に作ったアカウントの可能性もあるため、ほかの管理者や制作会社に確認してから削除します。
次に、不審なファイルを探します。特に改ざんされやすいのは、次の3か所です。
- .htaccess:別のサイトへの転送の設定に悪用されやすいファイルです。複数のフォルダに置かれていることがあります。
- wp-content/uploadsフォルダ:本来は画像などを保存する場所です。PHPファイル(プログラムのファイル)があれば、不正なファイルの可能性が高いと考えられます。
- index.php、テーマ内のheader.php・footer.php・functions.php:ほぼすべてのページで読み込まれるため、改ざんされるとサイト全体に影響が出ます。
不審なファイルは、STEP2のコピーに含まれていることを確かめてから削除します。
ただし、ファイルの中身が不正なものかどうかを見分けるには、プログラムの知識が必要です。正規のプラグインにも、不正なコードに似た書き方をしているものがあります。判断に迷うファイルは無理に削除せず、専門家に確認してください。
STEP6 本体・テーマ・プラグインをクリーンな状態に戻す
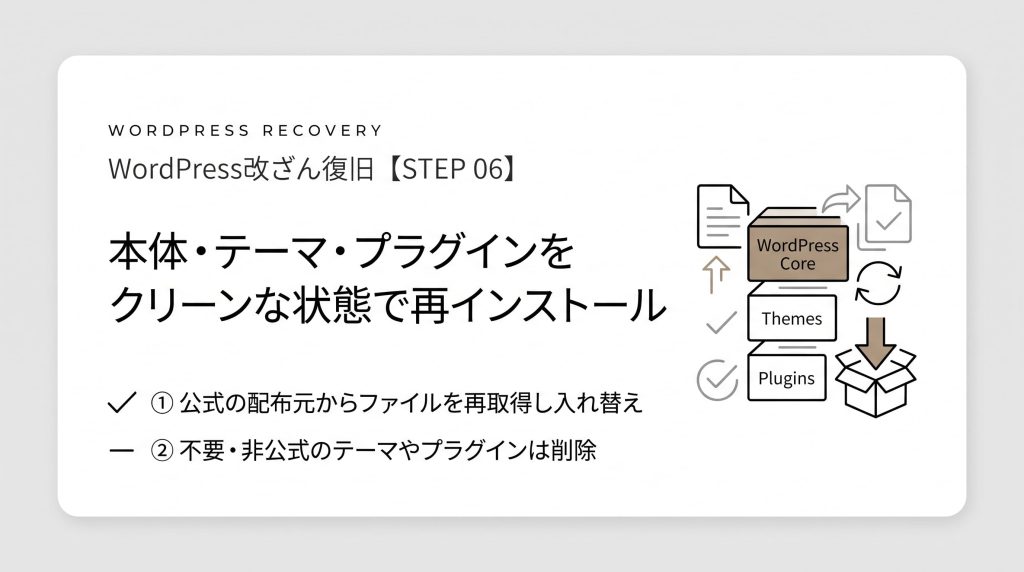
STEP5で見つけきれなかった不正なコードを取り除くため、WordPress本体、テーマ、プラグインを入れ直します。公式の配布元から取得し直したファイルで入れ替えれば、そのファイルに不正なコードが残っていないと確認できます。
作業の際は、次の点に注意してください。
- WordPress本体は、今と同じバージョンを入れる:異なるバージョンを入れると、サイトが動かなくなる可能性があります。
- サーバー会社の自動インストール機能は使わない:データベースまで初期化され、記事などのデータが消えてしまうことがあります。
- 使っていないテーマやプラグインは、入れ直さずに削除する
- 非公式サイトから入手したものは使わない:それ自体に不正なコードが含まれていることがあります。
制作会社が独自に作ったテーマや、手を加えたプラグインは、取得し直せません。制作時の元データと比べながら1ファイルずつ確認する必要があり、専門知識が求められます。
改ざん前のバックアップがあれば、そこから復元する方法もあります。ただし、復元して終わりにはしないでください。改ざんは気づく前から始まっていることがあり、バックアップ自体に不正なファイルが含まれている可能性があります。また、復元しても侵入された原因は残ったままです。復元した場合も、STEP7以降の確認と、後述する侵入経路の対策を行ってください。
STEP7 データベースに異常がないか確認する
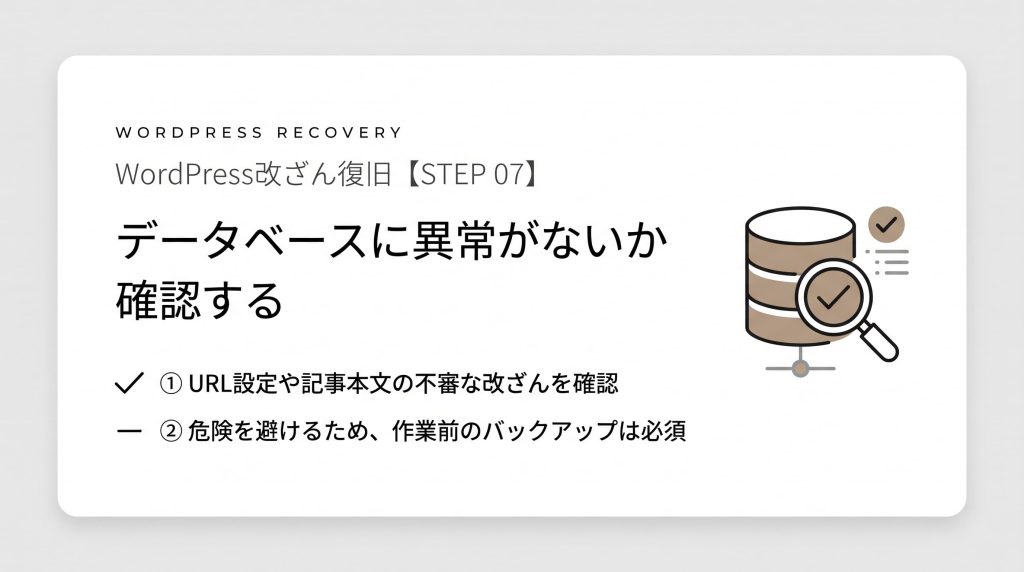
改ざんは、サーバー上のファイルだけでなく、データベースに及んでいることもあります。データベースには、記事の本文やサイトの設定が保存されているためです。
phpMyAdminなどを使って、主に次の点を確認します。
- サイトのURLの設定が、自社サイトのURLになっているか
- 記事やページの本文に、見覚えのないプログラムや外部のURLが埋め込まれていないか
データベースを直接書き換えると、操作を誤ったときにサイト全体が動かなくなります。作業の前に必ずバックアップを取ってください。操作に慣れていない場合は、無理に進めず専門家に相談するのが安全です。
STEP8 動作を確認し、公開を再開する
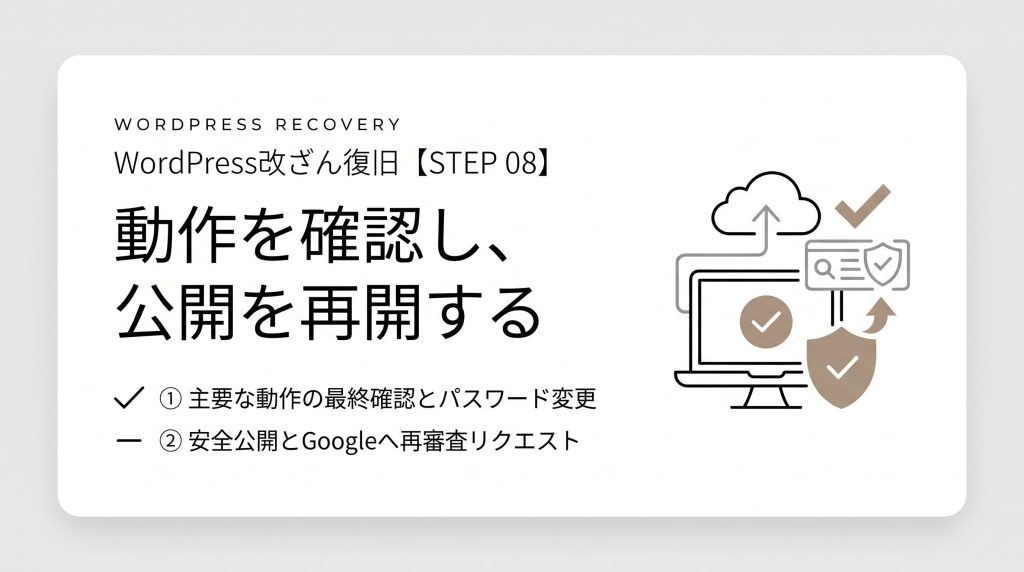
最後に、サイトが正常に戻ったかを確認します。STEP1のアクセス制限をかけたまま、次の点を確認してください。
- トップページや主要なページが正しく表示されるか
- お問い合わせフォームなどの機能が動くか
- 改ざんに気づいたときの不審なページや転送がなくなっているか
問題がなければ、WordPress本体、テーマ、プラグインを最新のバージョンに更新します。STEP6では今と同じバージョンを入れ直しているため、古いバージョンの脆弱性が残っているからです。
続いて、STEP4で変更したパスワードをもう一度変更します。除去前に変えたパスワードが、残っていた不正なプログラムに盗まれている可能性があるためです。WordPress公式のドキュメントでも、サイトがクリーンになった後の再変更を勧めています。
ここまで終えたら、アクセス制限を解除してサイトを公開します。
検索結果やブラウザに警告が表示されていた場合は、Search Consoleの「セキュリティの問題」レポートから、Googleに再審査をリクエストします。審査には、改ざんの種類によって数日から数週間かかります(出典:Google「審査を申請する」)。問題が残ったままリクエストすると警告の期間が長くなるため、すべての作業を終えてから行ってください。
復旧の仕上げ:侵入経路を塞ぐ
8つの手順でサイトが元どおりに表示されるようになっても、それで復旧が終わったわけではありません。攻撃者が入ってきた経路が開いたままでは、同じ方法で再び改ざんされるおそれがあります。侵入経路を塞ぐところまでが、復旧の作業です。
まずは、STEP2で保存したログを使って、どこから侵入されたのかを調べます。最初に改ざんされたファイルの更新日時を手がかりに、その前後のアクセスログを確認してください。ログイン画面への大量のアクセスや、本来アクセスされないファイルへのアクセスがあれば、侵入経路の候補になります。
警察庁は、ウェブサイト改ざんの主な手口として次の3つを挙げています。侵入経路の見当がついたら、該当する対策を優先して行います。
| 侵入の手口 | 塞ぐための対策 |
|---|---|
| 盗まれたアカウント情報の悪用 | 強いパスワードへの変更、2要素認証の導入、ログイン試行回数の制限 |
| ソフトウェアの脆弱性の悪用 | 本体・テーマ・プラグインの更新、使っていないものの削除 |
| アクセス制御の不備の悪用 | 退職者などの不要なアカウントの削除、ユーザー権限の見直し |
ログが残っていなかったり、手がかりが少なかったりして、侵入経路を特定できないこともあります。その場合は、表の対策をすべて行い、考えられる経路を一通り塞いでください。
あわせて、サーバーの外に定期的にバックアップを取る仕組みと、ファイルの変更を検知する仕組みも整えておきましょう。万が一また改ざんされても、早く気づき、早く元に戻せます。
自社で復旧できる範囲と、専門家に頼むべき場面
ここまでの手順は、自社で進めることもできます。ただし、サイトの状況によっては、自社だけで対応すると時間がかかったり、改ざんを繰り返したりすることがあります。ここでは、自社で対応できる範囲の目安と、専門家に相談したほうがよい場面を整理します。
自社で対応できる範囲の目安
次の条件がそろっていれば、自社での対応を検討できます。
- 社内に、FTPソフトやサーバーの管理画面を操作できる担当者がいる
- 症状が限られている(不審なページが追加されているだけ、など)
- 公式の配布元から入手したテーマやプラグインだけを使っている
- ログが残っていて、侵入経路の見当がつく
反対に、1つでも当てはまらない場合は、無理に自社だけで進めないほうが安全です。
専門家に相談したほうがよいケース
特に、次のような場面では、専門家への相談をおすすめします。
復旧しても、また改ざんされる
侵入経路が塞がれていないか、バックドア(再侵入のための裏口)が残っている可能性があります。症状を消すだけの対応を繰り返しても、根本的な解決にはなりません。
侵入経路がわからない
ログの読み解きや、脆弱性の有無の確認には専門知識が必要です。経路がわからないまま公開を再開すると、再び狙われるおそれがあります。
不審なファイルが不正なものかどうか判断できない
STEP5で触れたとおり、正規のファイルにも不正なコードに似た書き方をしているものがあります。必要なファイルを誤って削除すると、サイトが動かなくなります。
他社が制作したサイトで、中身がわからない
独自に作られたテーマや、手を加えたプラグインは、公式の配布元から取得し直せません。制作時の元データと比べながら1ファイルずつ確認する必要があり、プログラムを読める人でないと対応が難しくなります。
顧客の個人情報を扱っている
会員情報や問い合わせ内容などを扱うサイトでは、情報が漏えいしていないかの確認も欠かせません。復旧と並行して、影響範囲を正確に調べる必要があります。
サックルにご相談いただけること
サックルは、Webサイトやシステムを自社で開発してきた制作・開発会社です。サイトとサーバーの状態の確認から、侵入の入口となった弱点の改修、その後の保守・運用までを1社で対応します。
他社が制作したサイトにも対応しています。ソースコードやサーバー環境を確認したうえで、必要な対策をご提案します。2要素認証やログイン制限といった対策も、サイトの使いやすさを損なわない形で実装します。
「改ざんかもしれないが、どこから手をつければよいかわからない」という段階でも構いません。今のサイトの状態を一緒に整理しませんか。
WordPress改ざんの復旧に関するよくある質問
バックアップがなくても復旧できますか?
復旧できる場合が多くあります。WordPress本体や、公式の配布元から入手したテーマ・プラグインは、取得し直して入れ替えられるためです。記事などのデータはデータベースに残っているため、データベースに異常がなければ、そのまま使えます。
ただし、制作会社が独自に作ったテーマや、手を加えたプラグインは取得し直せません。この場合は、ファイルを1つずつ確認して不正なコードを取り除く必要があり、専門知識が求められます。
復旧を専門家に頼むと、費用はどのくらいかかりますか?
費用は、サイトの状況によって大きく変わります。主に次の要素で決まります。
- 被害の範囲(不審なページの追加だけか、サイト全体に及んでいるか)
- サイトの構成(独自に作ったテーマや機能があるか)
- 使えるバックアップやログが残っているか
- 侵入経路の調査や、再発防止策まで依頼するか
正確な費用を知るには、まず現状を見てもらうことが必要です。依頼先を選ぶ際は、復旧作業だけでなく、侵入経路の対策まで含まれているかも確認しましょう。
サーバー会社の復旧機能を使えば、自分で作業しなくても大丈夫ですか?
一部のレンタルサーバーには、不正なファイルを取り除いたり、WordPressを初期状態に戻したりする機能があります。手軽に使えるので、まず試してみる価値はあります。
ただし、こうした機能で完全に復旧できるとは限りません。機能を使った後も、STEP7・8の手順でサイトの状態を確認してください。また、機能で取り除けるのは改ざんされた部分だけです。侵入された原因は残るため、侵入経路を塞ぐ対策は別に行う必要があります。
まとめ:WordPressの改ざんは、正しい順番で復旧する
WordPressサイトの改ざんからの復旧で押さえておきたいのは、次の3点です。
改ざんの原因がわからない、何度も改ざんされる、他社が作ったサイトで中身がわからない。そんなときは、無理に自社だけで抱え込まず、専門家に相談してください。
サックルでは、サイトの状態の確認から、弱点の改修、その後の保守・運用までを1社で対応しています。今のサイトの状態を一緒に整理しませんか。
- まず止めて、現状を残す:不審なファイルを見つけても、すぐには削除しません。サイトを止め、改ざんされた状態のままコピーとログを残してから作業に入ります。
- 8つの手順を順番どおりに進める:パスワードの変更やバックアップからの復元だけでは、改ざんは解決しません。不正なファイルの除去、クリーンな状態への入れ替え、動作の確認まで、順番を守って進めます。
- 侵入経路を塞ぐまでが復旧:入り口が開いたままでは、また改ざんされます。どこから侵入されたのかを調べ、必要な対策を行います。
改ざんの原因がわからない、何度も改ざんされる、他社が作ったサイトで中身がわからない。そんなときは、無理に自社だけで抱え込まず、専門家に相談してください。
サックルでは、サイトの状態の確認から、弱点の改修、その後の保守・運用までを1社で対応しています。今のサイトの状態を一緒に整理しませんか。